
Sur la page Tableau de bord d'administration (/admin/reports/status) vous allez trouver une erreur un peu obscure qui concerne vos Trusted Host Settings. Qu'est-ce que c'est ? Eh bien c'est une amélioration de la sécurité par défaut de Drupal qui fait qu'un assaillant ne peut pas construire de requête HTTP POST qui changerait par exemple le domaine utilisé dans un lien reçu par e-mail pour réinitialiser votre mot de passe et ainsi vous subtiliser l'accès au site. En d'autres termes, vous devez déclarer les domaines de confiance du site.
L'erreur apparaît de la façon suivante :
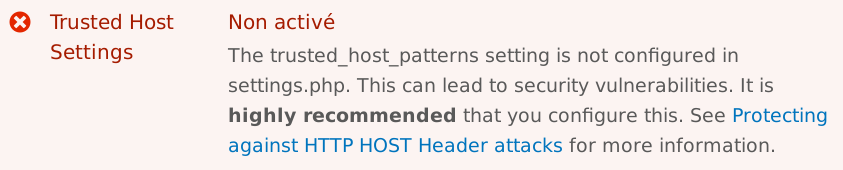
Pour régler cette erreur, vous devez éditer le fichier settings.php et ajouter le code suivant :
$settings['trusted_host_patterns'] = array(
  '^www\.monsite\.com$',
);
Cela signifie que vous ajoutez votre site www.monsite.com au nouveau réglage trusted_host_patterns. Si vous ne comprenez pas exactement ce qu'il se passe ici, sachez simplement que l'on ajoute des expressions régulières PHP pour écrire notre domaine. Voici un autre exemple si vous n'utilisez pas le sous-domaine www :
$settings['trusted_host_patterns'] = array(
  '^monsite\.com$',
);
Enfin, un dernier exemple si vous avez plusieurs domaines de confiance :
$settings['trusted_host_patterns'] = array(
  '^monsite\.com$',
  '^monsite\.org',
);
Une fois ce code ajouté, l'erreur disparaitra car Drupal détectera automatiquement le nouveau réglage de sécurité.
Pour obtenir plus d'informations, vous pouvez lire le change record correspondant et suivre l'issue qui vise à définir ce réglage automatiquement lors de l'installation du site.

 Drupal France et francophonie
 DrupalCamps français
 Acquia
 Lightning
 Drupal Commerce
 Open Atrium